АКШнын CrowdStrike киберкоопсуздук компаниясынын маалыматы ылайык, кытай тилинде сүйлөгөндүгү болжолдонгон белгисиз хакер Түштүк Кореянын бир нече каржы мекемелерине кирип, жасалма интеллект менен иштеген элементтерди колдонуп маалыматтарды уурдаган.
Yonhap маалымат агенттиги бейшемби күнү CrowdStrike отчетуна шилтеме жасап, чабуулдар сентябрь айынын аягынан октябрь айынын башына чейин болгонун билдирди.
Чабуулчу Кытайда иштелип чыккан ачык булактуу кирүү тестирлөө аппараты ARTEXти банк системаларын бузуу үчүн чоң тил моделдери менен бирге колдонгон.
Буталардын арасында банктын насыя сурап билүү кызматы жана дагы бир банктын кызматкерлеринин мобилдик колдоо платформасы бар.
CrowdStrike чабуулдарга байланыштуу эки серверди аныктады; бири Гонконгдо жайгашкан.
Компания чабуулчунун финансылык себептери бар экенин айтып, уурдалган Түштүк Кореянын маалыматтарын саткан рынокторду издөөнү буга далил катары келтирди.
Бирок чабуулчунун ким экендиги, маалыматтарды бузуулардын көлөмү жана уурдалган маалыматтын саны тастыкталган жок.
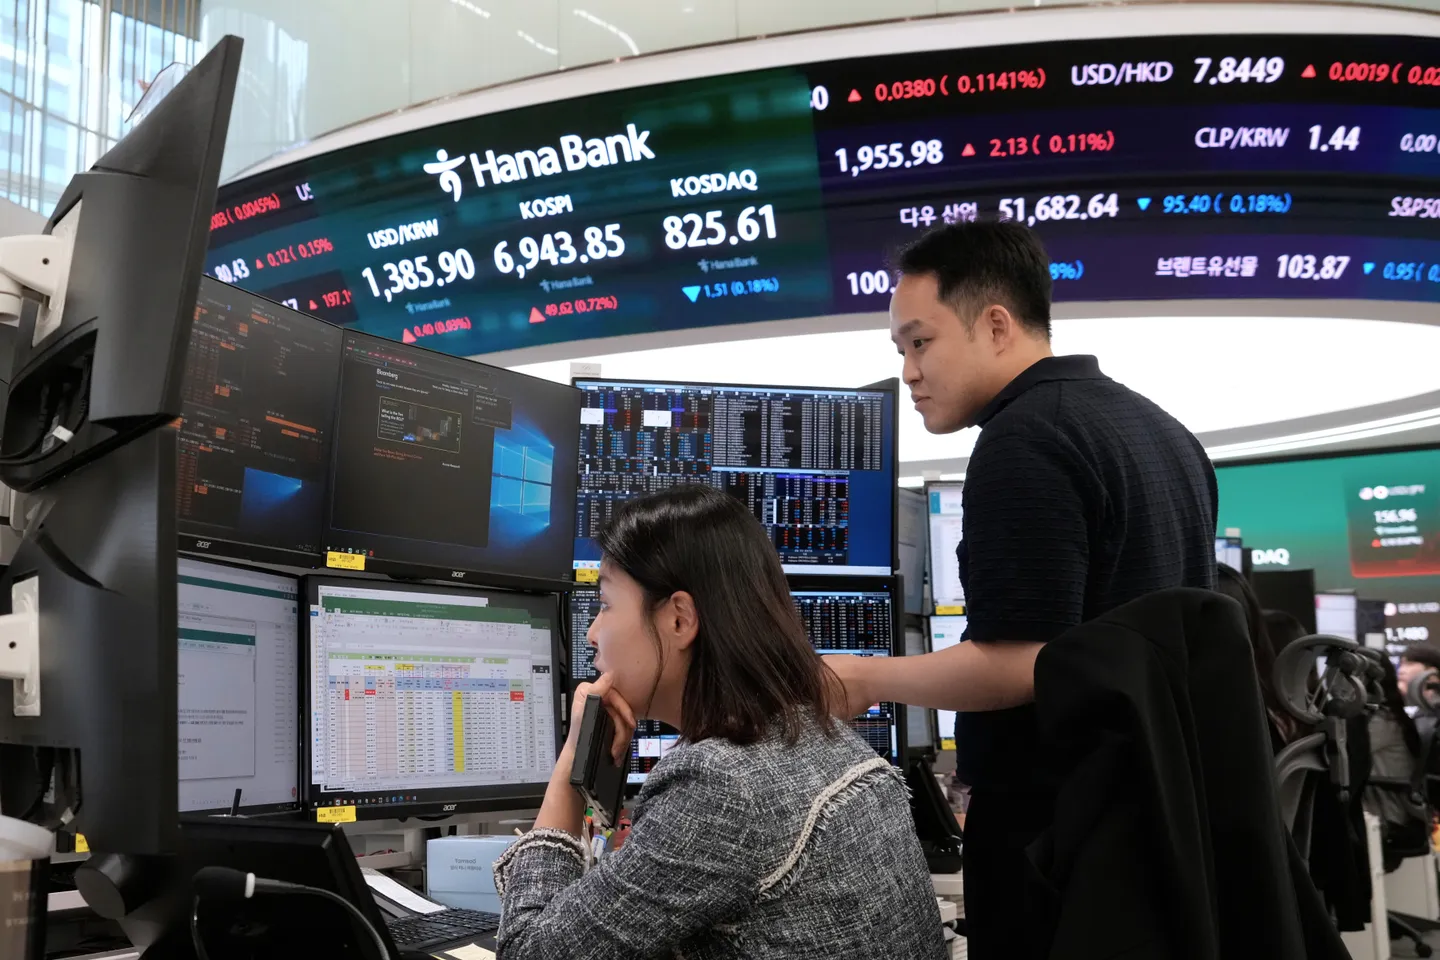
Бул жыйынтыктар Hana Bank, KB Kookmin Bank жана Shinhan Bank компанияларына байланыштуу жакында эле болгон маалыматтардын бузулушунан кийин келип чыкты, алар каржылык жөнгө салуучу органдар жана укук коргоо органдары тарабынан иликтенди.